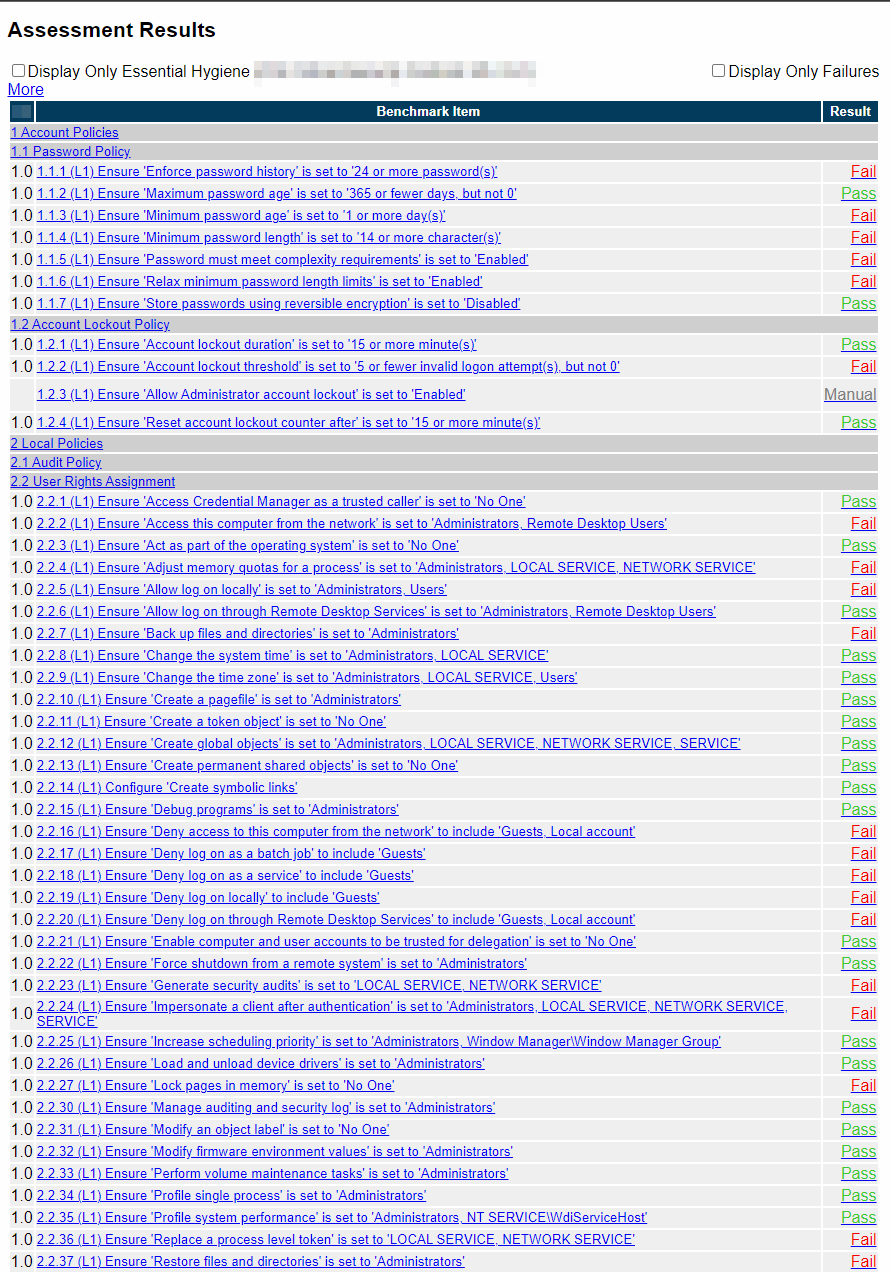
Nuestro Enfoque de Auditoría de Seguridad

Utilizamos tecnologías avanzadas para realizar auditorías de seguridad en sus máquinas críticas, sin nombrar directamente las herramientas específicas que empleamos. Nuestro enfoque se basa en estándares reconocidos como SCAP (Security Content Automation Protocol), lo que nos permite proporcionar una evaluación completa y estandarizada de sus sistemas.
Análisis en Profundidad del Sistema:
Nuestras herramientas escanean sus servidores y máquinas para identificar vulnerabilidades y configuraciones inseguras. Este análisis cubre tanto sistemas operativos Linux como Windows, asegurando una cobertura completa de su infraestructura.
Informes Detallados:
Proporcionamos informes completos que detallan las vulnerabilidades encontradas, los riesgos asociados y las recomendaciones de remediación. Estos informes están diseñados para ser fácilmente comprendidos por sus equipos técnicos.
Plan de Remediación:
Basado en los resultados de la auditoría, desarrollamos un plan de remediación personalizado que prioriza las acciones necesarias para reforzar la seguridad de sus sistemas.
Controles Automatizados:

Configuramos análisis automáticos y regulares que le alertarán sobre nuevas recomendaciones de seguridad a lo largo del tiempo.

Nuevo · Catálogo de aplicaciones gestionadas

972 aplicaciones open source, alojadas en Francia y gestionadas por DINAO

Nextcloud, n8n, Plex, Jellyfin, Mattermost, Open WebUI, Immich, Seafile, WordPress, Grafana, Gitea… Contenedores Docker listos para usar, conformes con el RGPD, soporte 24/7.

Explorar el catálogo →

Categorías populares: IA / LLM· Cloud y archivos· Automatización no-code· Medios· Colaboración