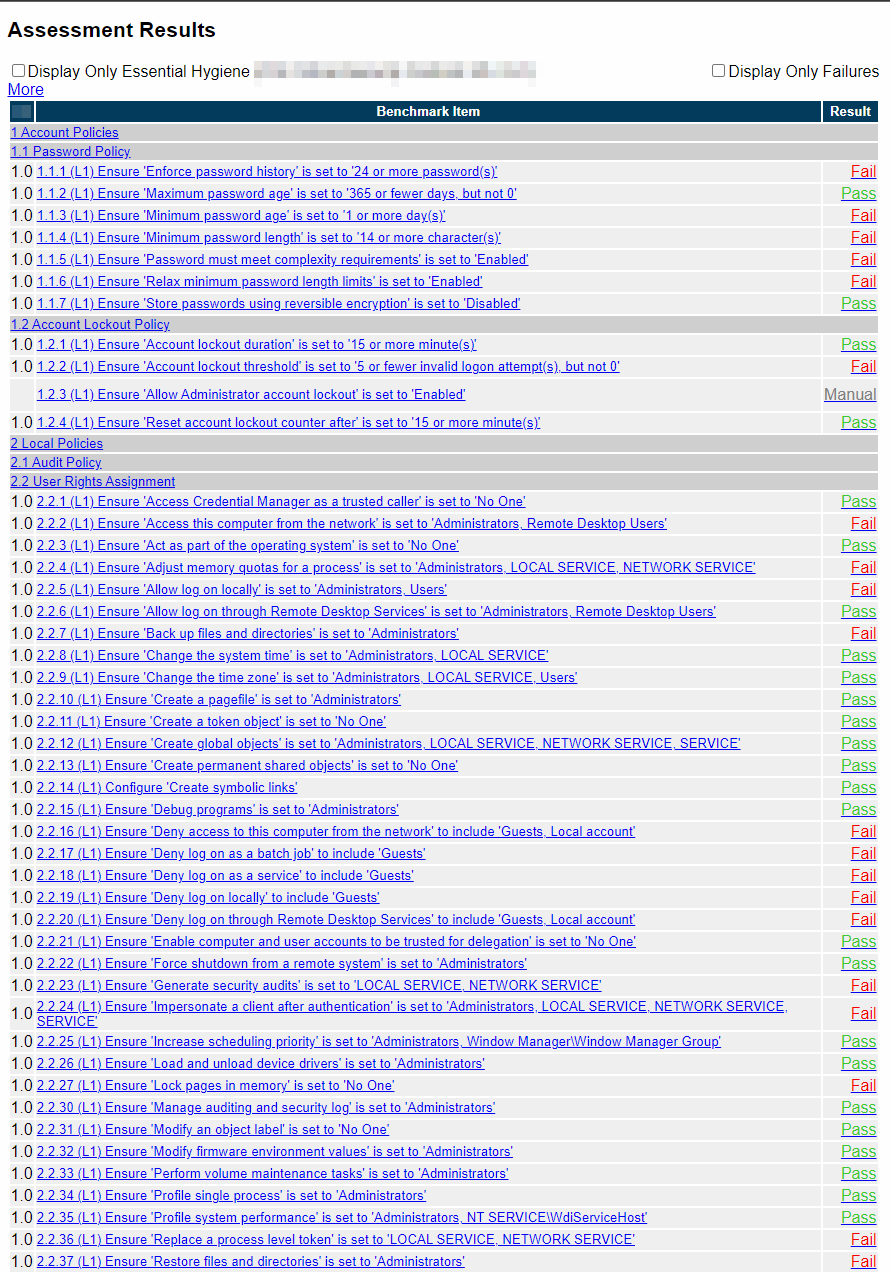
Unser Ansatz für das Sicherheitsaudit

Wir nutzen fortschrittliche Technologien, um Sicherheitsaudits auf Ihren kritischen Maschinen durchzuführen, ohne die spezifischen Tools, die wir einsetzen, direkt zu benennen. Unser Ansatz basiert auf anerkannten Standards wie SCAP (Security Content Automation Protocol), was es uns ermöglicht, eine umfassende und standardisierte Bewertung Ihrer Systeme zu liefern.
Tiefgreifende Systemanalyse:
Unsere Tools scannen Ihre Server und Maschinen, um Schwachstellen und unsichere Konfigurationen zu identifizieren. Diese Analyse deckt sowohl Linux- als auch Windows-Betriebssysteme ab und gewährleistet eine vollständige Abdeckung Ihrer Infrastruktur.
Detaillierte Berichte:
Wir liefern umfassende Berichte, die die gefundenen Schwachstellen, die damit verbundenen Risiken und Empfehlungen zur Behebung detailliert beschreiben. Diese Berichte sind so gestaltet, dass sie von Ihren technischen Teams leicht verstanden werden.
Behebungsplan:
Basierend auf den Audit-Ergebnissen entwickeln wir einen maßgeschneiderten Behebungsplan, der die notwendigen Maßnahmen zur Stärkung der Sicherheit Ihrer Systeme priorisiert.
Automatisierte Kontrollen:

Wir richten automatische und regelmäßige Analysen ein, die Sie im Laufe der Zeit über neue Sicherheitsempfehlungen informieren.

Neu · Katalog verwalteter Anwendungen

972 Open-Source-Anwendungen, in Frankreich gehostet und von DINAO verwaltet

Nextcloud, n8n, Plex, Jellyfin, Mattermost, Open WebUI, Immich, Seafile, WordPress, Grafana, Gitea… Sofort einsatzbereite Docker-Container, DSGVO-konform, 24/7-Support.

Katalog entdecken →

Beliebte Kategorien: KI / LLM· Cloud & Dateien· No-Code-Automatisierung· Medien· Zusammenarbeit