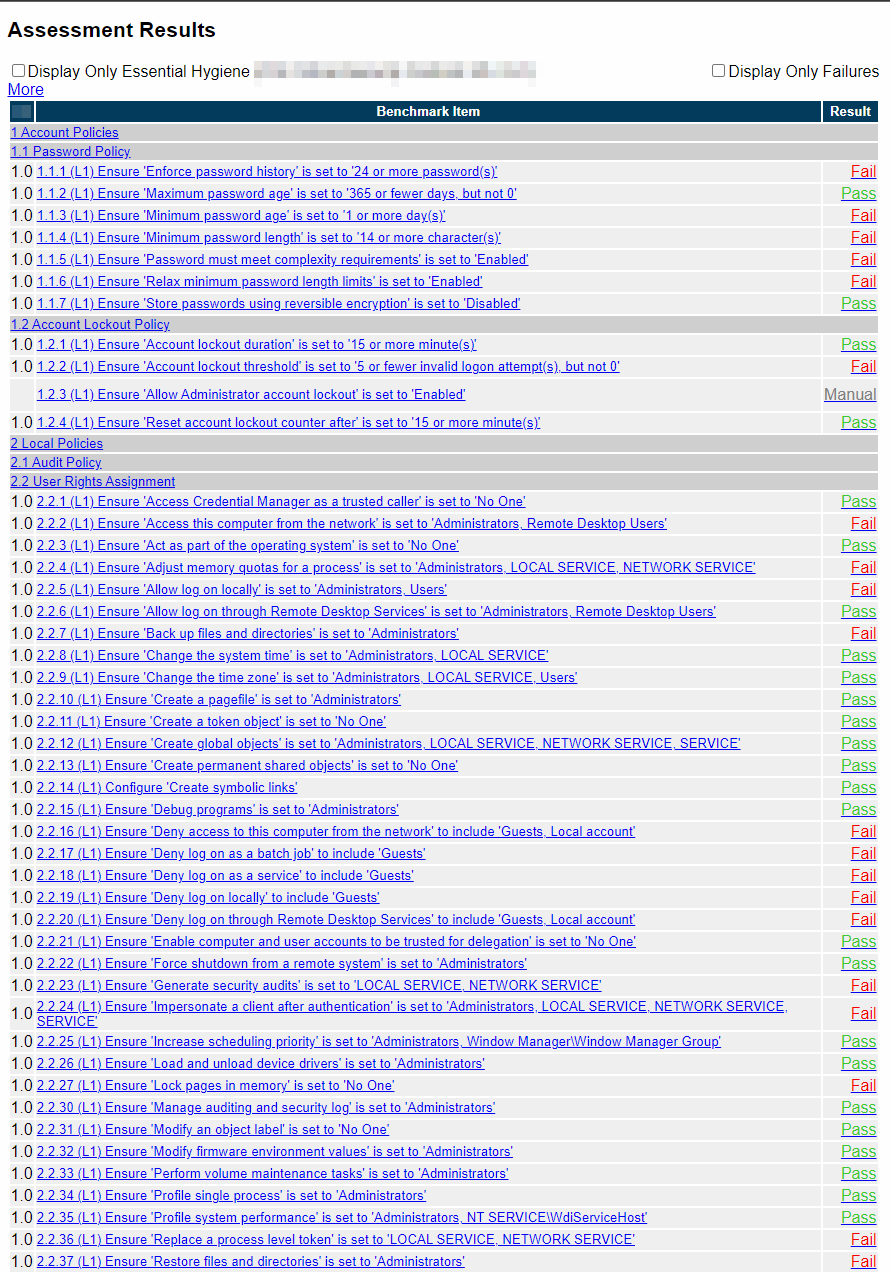
A nossa abordagem de auditoria de segurança

Utilizamos tecnologias avançadas para realizar auditorias de segurança nas suas máquinas críticas, sem mencionar diretamente as ferramentas específicas que empregamos. A nossa abordagem baseia-se em padrões reconhecidos, como o SCAP (Security Content Automation Protocol), que nos permite fornecer uma avaliação completa e padronizada dos seus sistemas.
Análise aprofundada dos sistemas:
As nossas ferramentas analisam os seus servidores e máquinas para identificar vulnerabilidades e configurações inseguras. Esta análise abrange tanto os sistemas operativos Linux como Windows, garantindo uma cobertura completa da sua infraestrutura.
Relatórios detalhados:
Fornecemos relatórios exaustivos que detalham as vulnerabilidades encontradas, os riscos associados e as recomendações para as corrigir. Estes relatórios são concebidos para serem facilmente compreensíveis pelas suas equipas técnicas.
Plano de remediação:
Com base nos resultados da auditoria, elaboramos um plano de remediação personalizado que prioriza as ações a empreender para reforçar a segurança dos seus sistemas.
Automatização dos controlos:

Implementamos uma análise automática e regular que lhe permitirá ser alertado sobre as novas recomendações de segurança ao longo do tempo.

Novo · Catálogo de aplicações geridas

970 aplicações open source, alojadas em França e geridas pela DINAO

Nextcloud, n8n, Plex, Jellyfin, Mattermost, Open WebUI, Immich, Seafile, WordPress, Grafana, Gitea… Contentores Docker prontos a usar, conformes com o RGPD, suporte 24/7.

Explorar o catálogo →

Categorias populares: IA / LLM· Cloud & ficheiros· Automatização no-code· Media· Colaboração